确保用户在不同网络环境下的身份认证准确无误且具有足够的安全性
TL;DR · 一句话总结
确保用户在不同网络环境下的身份认证准确无误且具有足够的安全性
本文要点
- 政府 GOVERNMENT |项目背景 |客户痛点 |解决方案 |项目价值
栏目:客户案例
- 图片下载失败:1 张
政府
GOVERNMENT
内蒙大数据中心:零信任一机两用场景的典型实践
|项目背景
内蒙古自治区9市3盟,依据《政务外网终端一机两用安全管控技术指南》建设,区大数据中心即将扩容至2W点。各盟市,旗县用户数量约1W,区大数据中心存储的海量政务、企业及个人敏感信息,面临互联网诸多安全威胁,故客户在身份认证、运维审计等多方面有防护需求。国家电子政务外网管理中心安全检查结果显示,60%的地区外网终端可以同时连接政务外网和互联网,故一机两用防护显的尤为重要。
|客户痛点
-
合规与监管要求
一机两用必须确保符合相关规定,确保一机两用的行为在法律允许的范围内进行,保障政务数据的合法合规使用,否则会被通报。 -
管理与运维
传统的单一身份认证方式已无法满足要求。需要构建多因素身份认证体系,同时,根据用户的工作职责和数据访问需求,为其分配合理的访问权限,防止越权访问等违规行为的发生。 -
网络安全保障
在一机两用的情况下,数据面临着在不同网络环境间交叉传输的风险;互联网环境中的病毒等恶意软件众多,一机两用可能使这些恶意软件轻易地入侵政务外网。
|解决方案
-
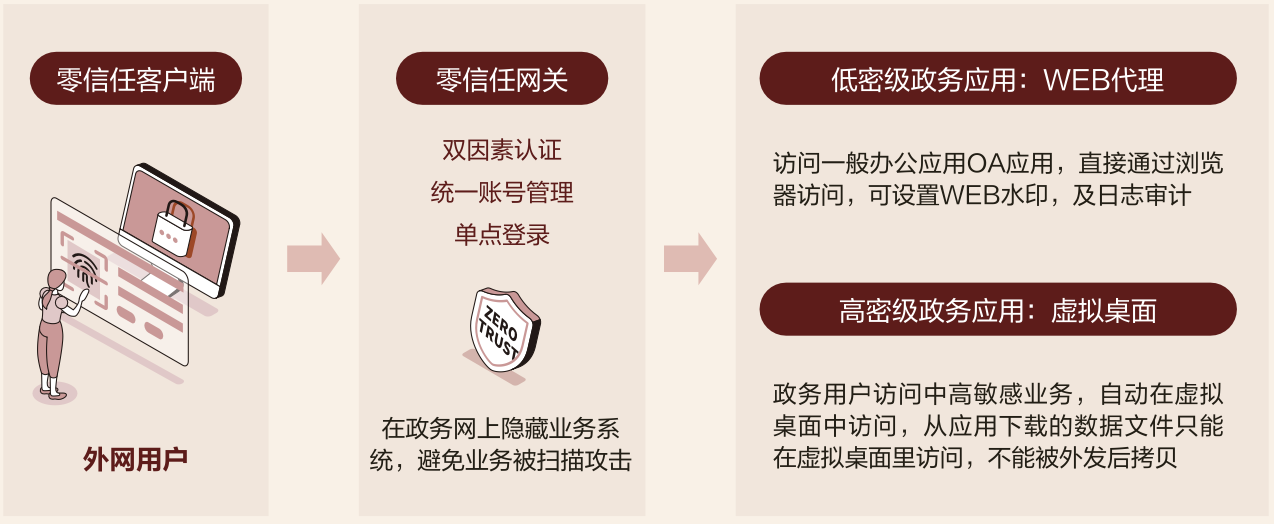
身份权限精细管理,仅授权用户能访问数据
多因素身份认证体系+访问权限动态管控
确保用户在不同网络环境下的身份认证准确无误且具有足够的安全性
-
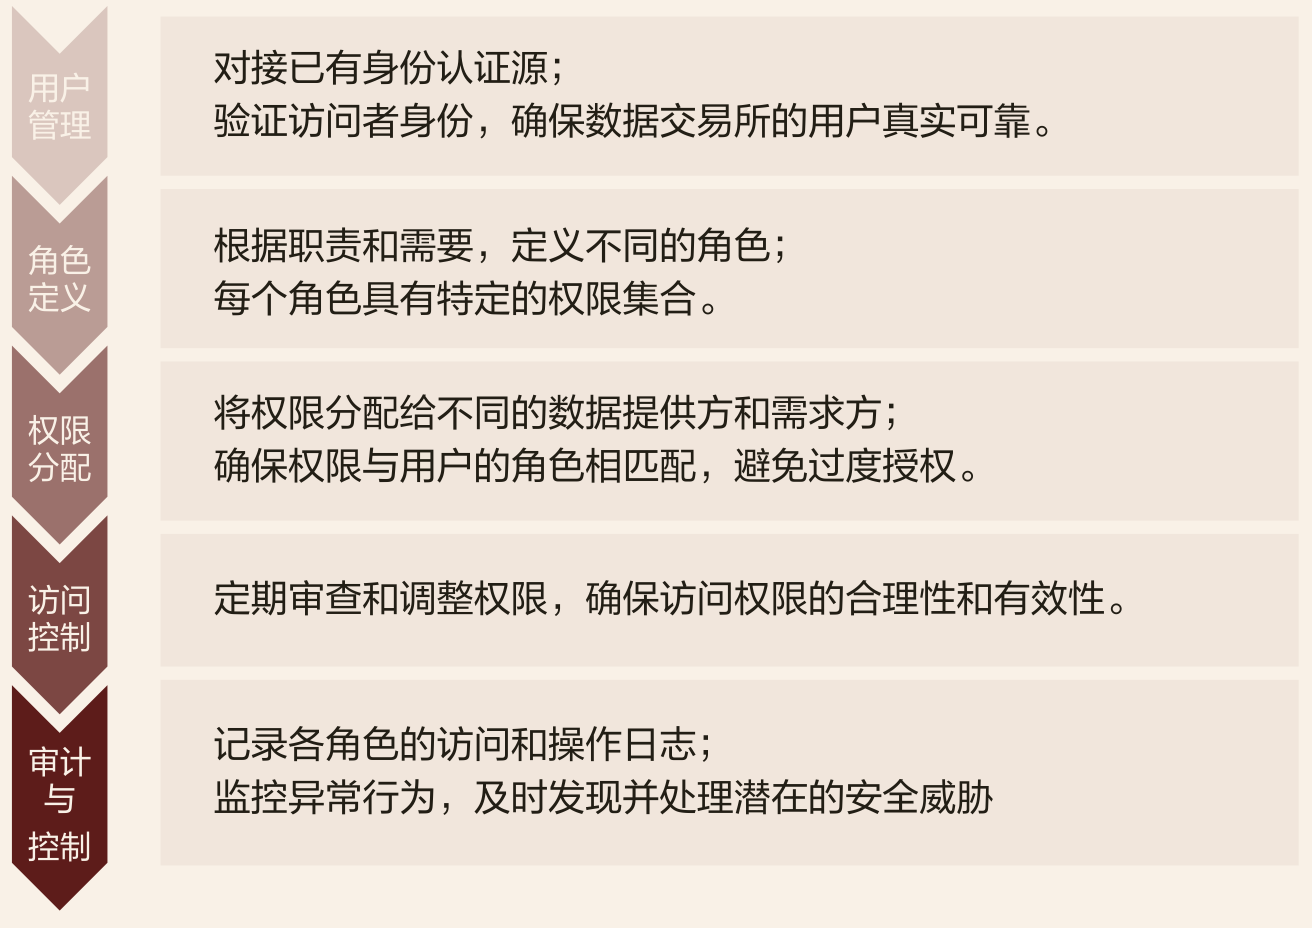
虚拟桌面是解决一机两用场景下数据泄露的最佳实践
  **(****1)****实现数据隔离**:将高敏感度应用下载文件放置在安全工作空间,虚拟桌面内所有文件写入应加密并保存至虚拟桌面所在的服务器。
  **(2)****实现进程隔离**:内外应用无法相互通信。
  **(3)****数****据流转权限控制**:通过SSL通信加密、落地加密、外发管控、应用管控、Web水印等技术防止数据发生泄密。
|项目价值
-
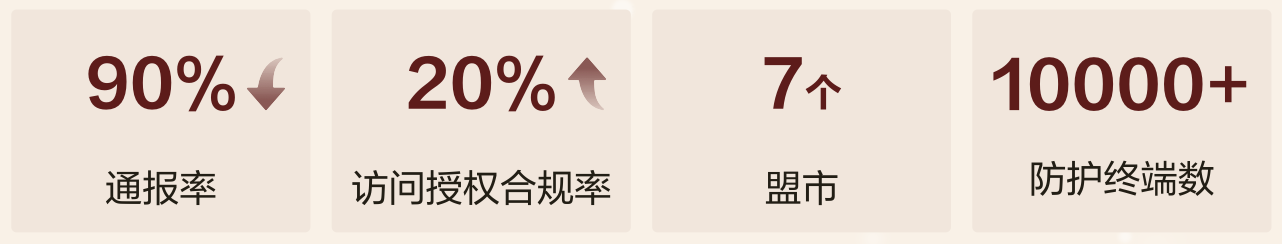
防护效果得到客户认可
用户接入5G专网后,无需输入认证信息即可完成认证。 -
试点成功,全区推广
   (1)有效满足“两网一端”下优先保障政务外网应用访问,隔离两网使用安全;
   (2)动静结合,持续信任评估,动态调整访问权限,提升攻防对抗性,兼顾安全和体验;
   (3)安全工作空间,虚拟桌面,避免数据交叉传输的风险;
   (4)帮助用户抵御针对内网的渗透、横移、扫描、病毒传播等攻击行为。