从边界防护到文件本身 · 核心技术拆解
核心观点: 绝大多数数据泄露来自内部终端。离职员工拷走源码、设计图纸微信外发、财务报表随意打印——这些场景的共同点是:文件本身没有任何保护。文档加密的思路是把安全属性直接绑定到文件上,让文件无论通过什么渠道、走到哪里,都受加密保护。
1传统数据保护方案的局限
文件夹权限、禁止 U 盘、手动加密、网络 DLP 等常见方案,保护的只是“通道”而非“文件本身”。
- ** 文件夹权限控制
依赖 OS ACL,员工能打开就能另存、复制、截屏,权限形同虚设。** - ** 禁止 U 盘
可通过网盘、邮件、微信等渠道绕过,且完全禁止影响正常业务。** - ** 手动加密压缩包
员工嫌麻烦执行率低;密码通过微信/邮件传输,本身不安全。** - ** 网络 DLP
只能监控网络流量,对离线操作、本地复制、打印截屏无能为力。**
透明加解密 · 驱动级文件自动加密
通过文件系统过滤驱动(File System Minifilter),在应用程序读写文件时自动完成加解密,用户完全无感知。
工作流程:
员工用 Word 打开 .docx 文件 → 读请求经过过滤驱动时自动解密,应用程序拿到明文。
编辑后保存 → 写请求经过过滤驱动时自动加密,磁盘上存储的是密文。
外部电脑无客户端 → 打开显示乱码或无法打开
-
** 加密应用库**
- Office / WPS 系列
- AutoCAD / CAXA 等设计软件
- Adobe 系列
- 开发工具(VS、Eclipse 等)
- 覆盖 200+ 种常见办公软件
-
** 多种加密策略**
- **智能加密:**已有加密文件保持,新文件不加密(仅 Office)
- **只解密不加密:**过渡期使用
- **只读模式:**只能以只读权限打开
精细化管控:
- **剪贴板加密:**从加密文件复制到未授权程序时内容自动加密,可设置 N 个字符以内不加密的阈值。
- **禁止截屏:**加密文档窗口自动黑化或隐藏,防止截图工具带走内容。
- **禁止拖拽:**禁止将加密文件拖拽到浏览器、聊天窗口等未授权程序。
文件外发管控 · 受控外发包机制
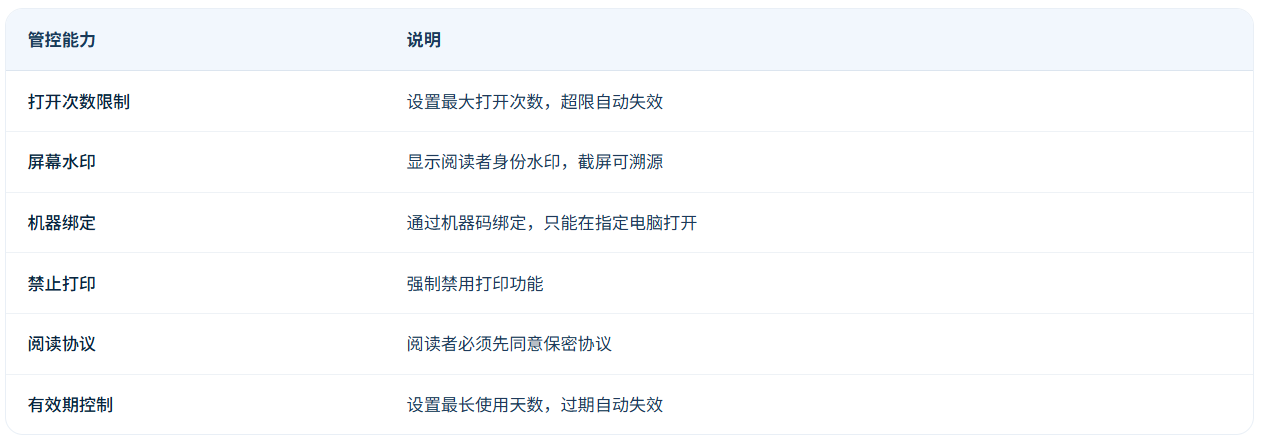
员工右键申请外发 → 审批通过 → 系统打包为独立可执行外发包。接收方无需安装客户端,双击即可查看,但使用受到严格限制。
同时支持“内发包”机制,企业内部跨部门流转敏感文档时也可设置打开密码、有效期和打印限制。
权限与密级体系 · 安全区域 + 多级密级
-
** 安全区域**
- 按部门或项目组划分逻辑加密隔离域
- A 区域加密的文件在 B 区域无法打开
- 基于加密密钥的物理隔离,绕过难度极高
- 例如:研发部与财务部文件互不互通
-
** 密级管理**
- 文件密级:公开 · 内部 · 机密 · 绝密
- **“高解低”**单向机制:高级别终端可解密低级别文件,反之不行
- 保证管理人员可查阅下属文档,防止低权限越权访问
解密审批与配额:
- 员工提交“申请解密”,管理员审批后解密
- 支持配置解密配额(如每人每天最多解密 5 个文件或 100MB),超额自动禁止或告警
- 紧急场景可使用“口令解密模式”,全程留痕可审计
全渠道加密 · 堵住每一个数据出口
文件的流动不仅限于本地编辑,还涉及下载、上传、邮件、FTP、复制移动等多种渠道。
-
** 落地加密**
- 配置“落地加密目录”(如桌面、下载),文件保存到该目录自动加密
- 复制/移动加解密:在本地磁盘、U 盘、NAS 之间复制时根据目标路径自动加解密
-
** 网关加密**
- 网页下载/上传加解密(企业网盘、OA 等)
- 邮件白名单:向白名单邮箱发送加密文件时自动额外发送解密版本
- FTP 加解密 · 硬件加密网关
** 全盘加解密:**新部署系统时,可按文件后缀类型对终端上的历史明文文件批量加密,快速实现“存量文件全加密”,避免新旧文件保护不一致。
终端安全与审计 · 形成防护闭环
-
终端管控
- **U 盘管理:**允许/仅读/仅写/禁止,按标识单独授权
- **打印管理:**禁止打印、虚拟打印机控制、打印水印、打印审批
- **外设管理:**USB 黑白名单、光驱(含禁止刻录)、蓝牙/红外/串口/并口/无线网卡禁用
- **应用程序管控:**禁止/允许指定程序运行,违规告警
- **网站/邮件控制:**限制访问指定网站、限制向指定邮箱发送文件
-
** 审计与分析**
- **本地审计:**文件操作、打印、USB 使用、剪贴板、刻录、屏幕截图/录像
- **网络审计:**聊天记录、浏览网站、搜索、电子邮件、上传下载
- **行为分析:**工作效率、离职风险(大量解密/异常外发)、加班分析、终端使用率
- **文档安全:**防勒索日志、外发阻断、文档流转、泄密风险统计、敏感信息报警(身份证/银行卡等)
总结
企业数据防泄露的核心,是把安全边界从“网络边界”收缩到**“文件本身”**。
- 透明加解密 → 文件产出即加密
- 外发管控 → 文件发出去也可控
- 安全区域与密级 → 内部权限精细化
- 全渠道加密 → 堵住每一个泄露出口
配合终端安全管控和行为审计,形成从文件加密到风险预警的闭环防护。文档加密是数据安全体系中不可或缺的基础能力。