2026年8月 技术科普 适用:IT运维 · 信息安全 · 企业管理者
U盘、移动硬盘等USB存储设备,是企业数据泄露的 “隐秘通道”。超过60%的数据泄露事件与USB外设的不当使用直接相关。与网络攻击不同,通过U盘窃取数据具有 隐蔽性强(无需网络连接)、门槛极低(普通员工即可完成)、取证困难(设备拔出后痕迹难追踪)三大特征。如何在 “安全”与“效率” 之间找到平衡,是每个企业都需要解决的问题。
一、传统禁用U盘的常见方法及原理
-
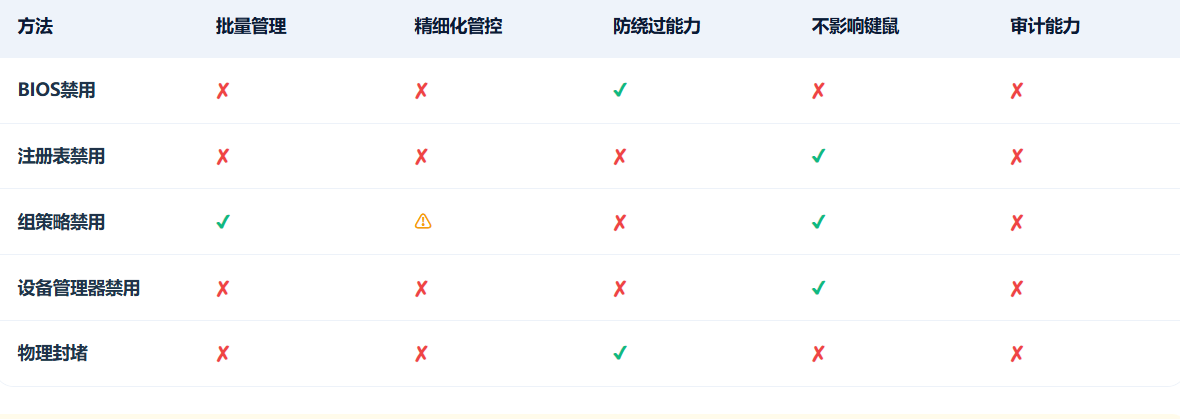
BIOS/UEFI硬件级禁用 开机按“Delete”或“F2”键进入BIOS设置,通过 Security/Integrated Peripherals 菜单关闭USB控制器。系统根本检测不到USB接口。
** 硬件级 影响键鼠 无法批量**
-
注册表禁用
导航至
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\USBSTOR,将“Start”键值修改为“4”。** 易被绕过 无法批量**
-
组策略禁用 运行 gpedit.msc,导航至“计算机配置→管理模板→系统→可移动存储访问”,配置“可移动磁盘:拒绝写入权限”等策略。
** 企业级 配置复杂 仅限专业版**
-
设备管理器禁用
在设备管理器中找到“通用串行总线控制器”,右键选择USB设备并点击“禁用”。操作系统层面禁用USB接口驱动。** 操作简单 无法批量 易恢复**
-
物理封堵 使用封口塞封堵USB接口,或断开主板USB连接线。物理隔离,从根本上杜绝USB设备接入。
** 最彻底 不可逆 管理成本极高**
传统方法的局限性
传统方案的共同短板: “一刀切”——要么全禁要么全开,无法按部门、按人员、按设备类型精细化管控;难以批量管理;容易被绕过;缺乏审计能力。
二、Defender终端安全管理系统的U盘管控方案
技术原理:驱动层精准拦截
Defender的U盘管控采用 驱动层拦截技术,在操作系统底层捕获USB设备接入事件。当U盘插入终端时,系统在设备被操作系统完全识别前即完成策略匹配与决策。
U盘插入 → 驱动层捕获设备信息(VID/PID/序列号)→ 匹配管控策略 → 允许/只读/禁止/申请
与传统的注册表或组策略方案不同,驱动层拦截在 设备驱动加载之前 即完成判断,因此无法通过修改注册表或组策略绕过。同时,驱动层可以精确区分 USB存储设备 与 USB输入设备(键盘、鼠标),实现“禁用U盘、保留键鼠”的精准管控。
核心管控能力
-
四种使用模式
禁止、只读、只写、使用需申请,按部门/人员精细化配置
-
U盘认证授权
每块U盘独立设置使用范围、期限、权限,未经授权无法使用
-
离线策略
离开内网仍受控,离线记录联网后自动上传
-
U盘全盘加密
加密后只能在公司终端使用,丢失也无法读取内容
-
完整审计追溯
拔插记录+文件操作日志,谁、何时、做了什么全部可查
-
外设全面管控
蓝牙、光驱、刻录机、无线网卡等所有外设统一管控
三、传统方法 vs Defender
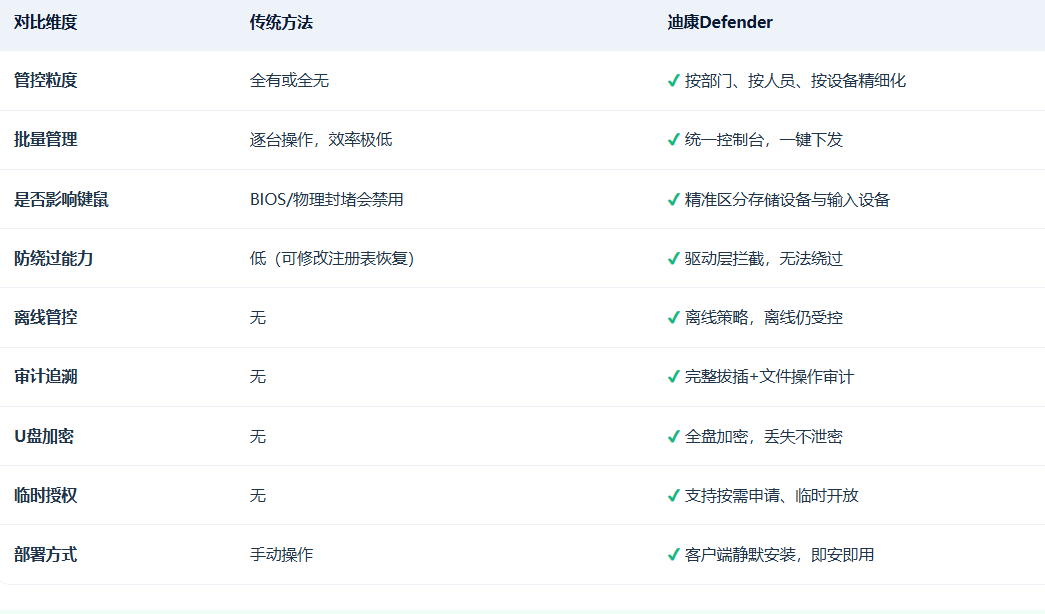
U盘管控,传统方法靠的是“堵”——封端口、改注册表、禁驱动。 而Defender终端安全管理系统,做的是 “管”——管住谁在用、管住怎么用、管住用了什么、管住用了多久。让U盘管控从“一刀切”走向精细化、智能化、可视化的新阶段。