**问题描述:**办公区域网络接口密集,虽然便利了员工,但也让外来计算机或私接设备有机可乘。
TL;DR · 一句话总结
**问题描述:**办公区域网络接口密集,虽然便利了员工,但也让外来计算机或私接设备有机可乘。
本文要点
- 网络终端随意接入
- 内部违规外联
- 灵活部署与兼容
- 主流技术支撑
- 极简用户体验 (Agentless)
- 资产识别与权限控制
企业级网络准入控制系统
一、网络安全现状与挑战
网络终端随意接入
**问题描述:**办公区域网络接口密集,虽然便利了员工,但也让外来计算机或私接设备有机可乘。
**风险后果:**管理员难以实时判定并监控每一台接入设备。恶意终端一旦接入,极易导致内网病毒扩散或数据泄露。
内部违规外联
**问题描述:**员工有意或无意通过无线网络、4G/5G热点等方式私自连接互联网,形成“双网卡”环境。
**风险后果:**这种行为相当于在防火墙上开了后门,黑客可绕过外部防御长驱直入,造成严重后果。
二、全方位准入控制解决方案
灵活部署与兼容
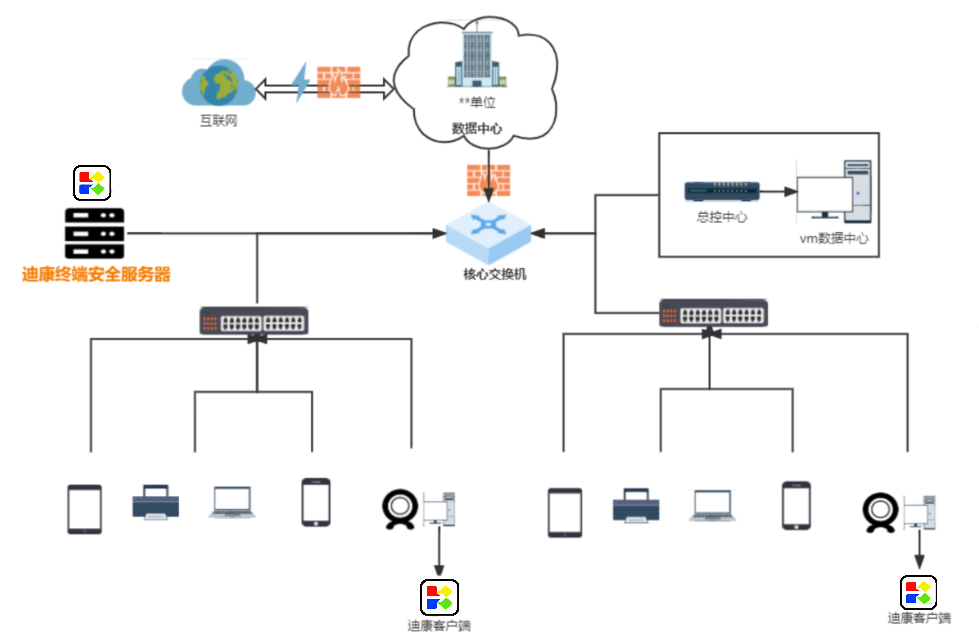
适应复杂网络环境,不改变原有拓扑。
- **多种部署方式:**支持旁路、网桥、网关、软件服务端等。
- **广泛兼容:**适配多网段、有线/无线AP、跨NAT环境。
- **多级管理:**支持设备级联,实现边界级、端口级、应用级阻断。
主流技术支撑
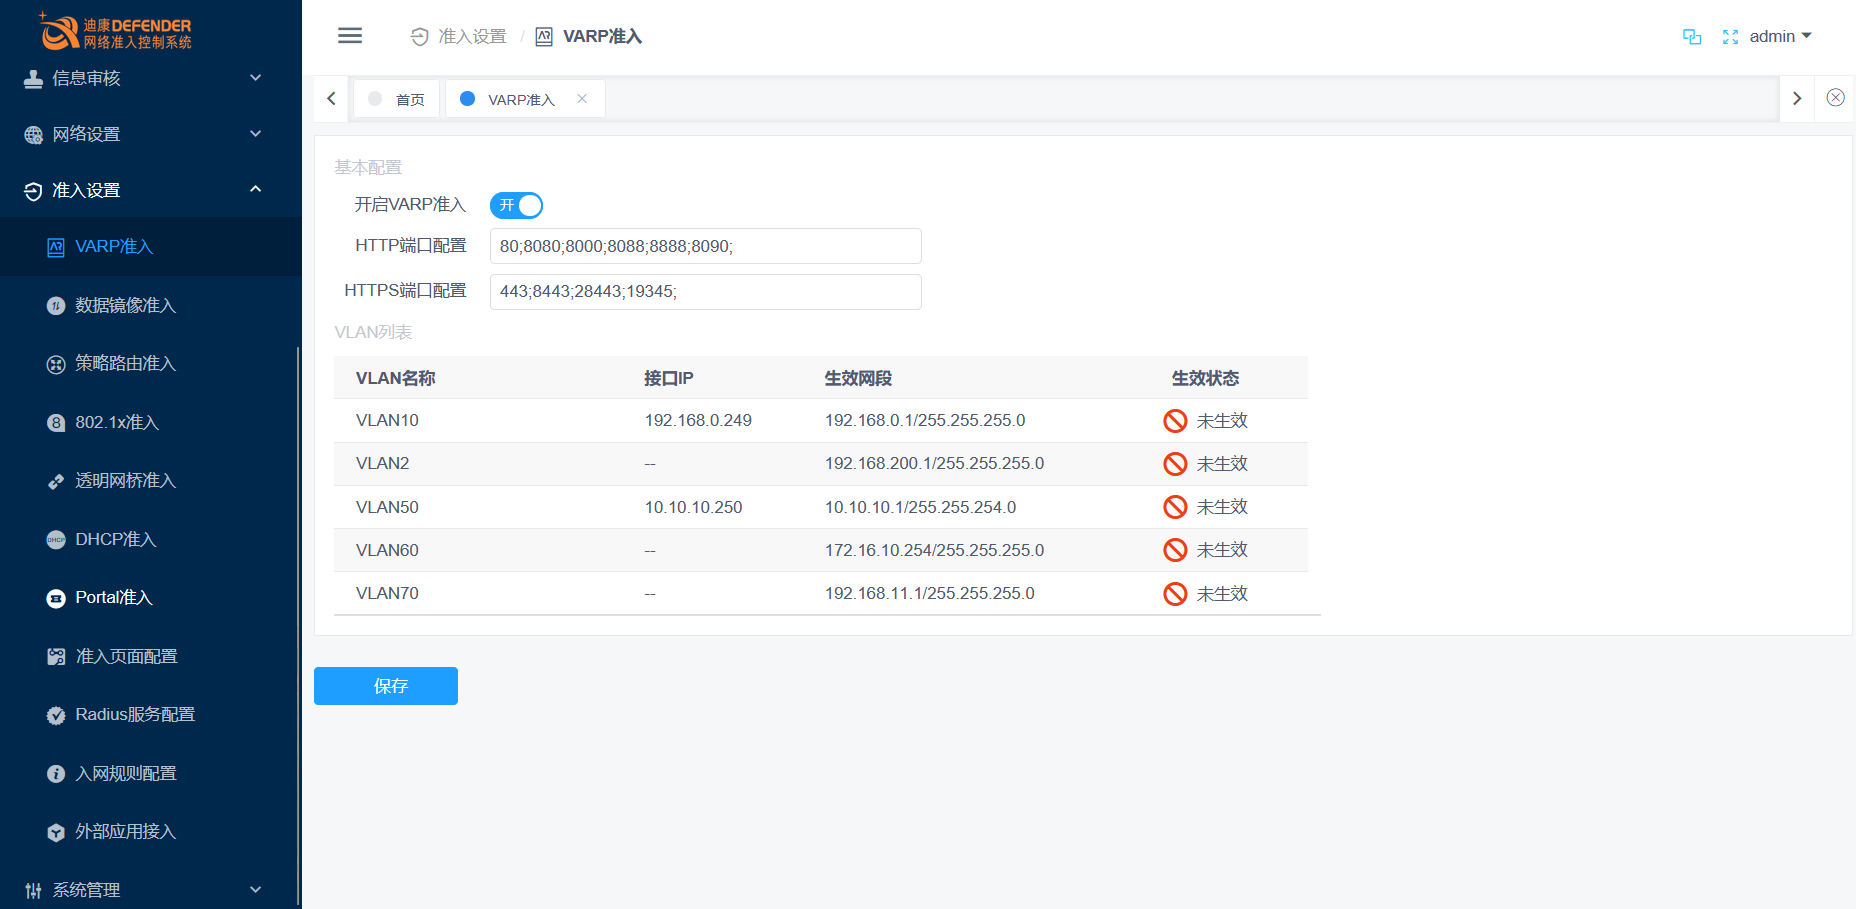
集成业界标准协议,确保控制精准:
802.1x 端口镜像 透明网桥 MAC认证 SNMP ARP探测 VLAN隔离
极简用户体验 (Agentless)
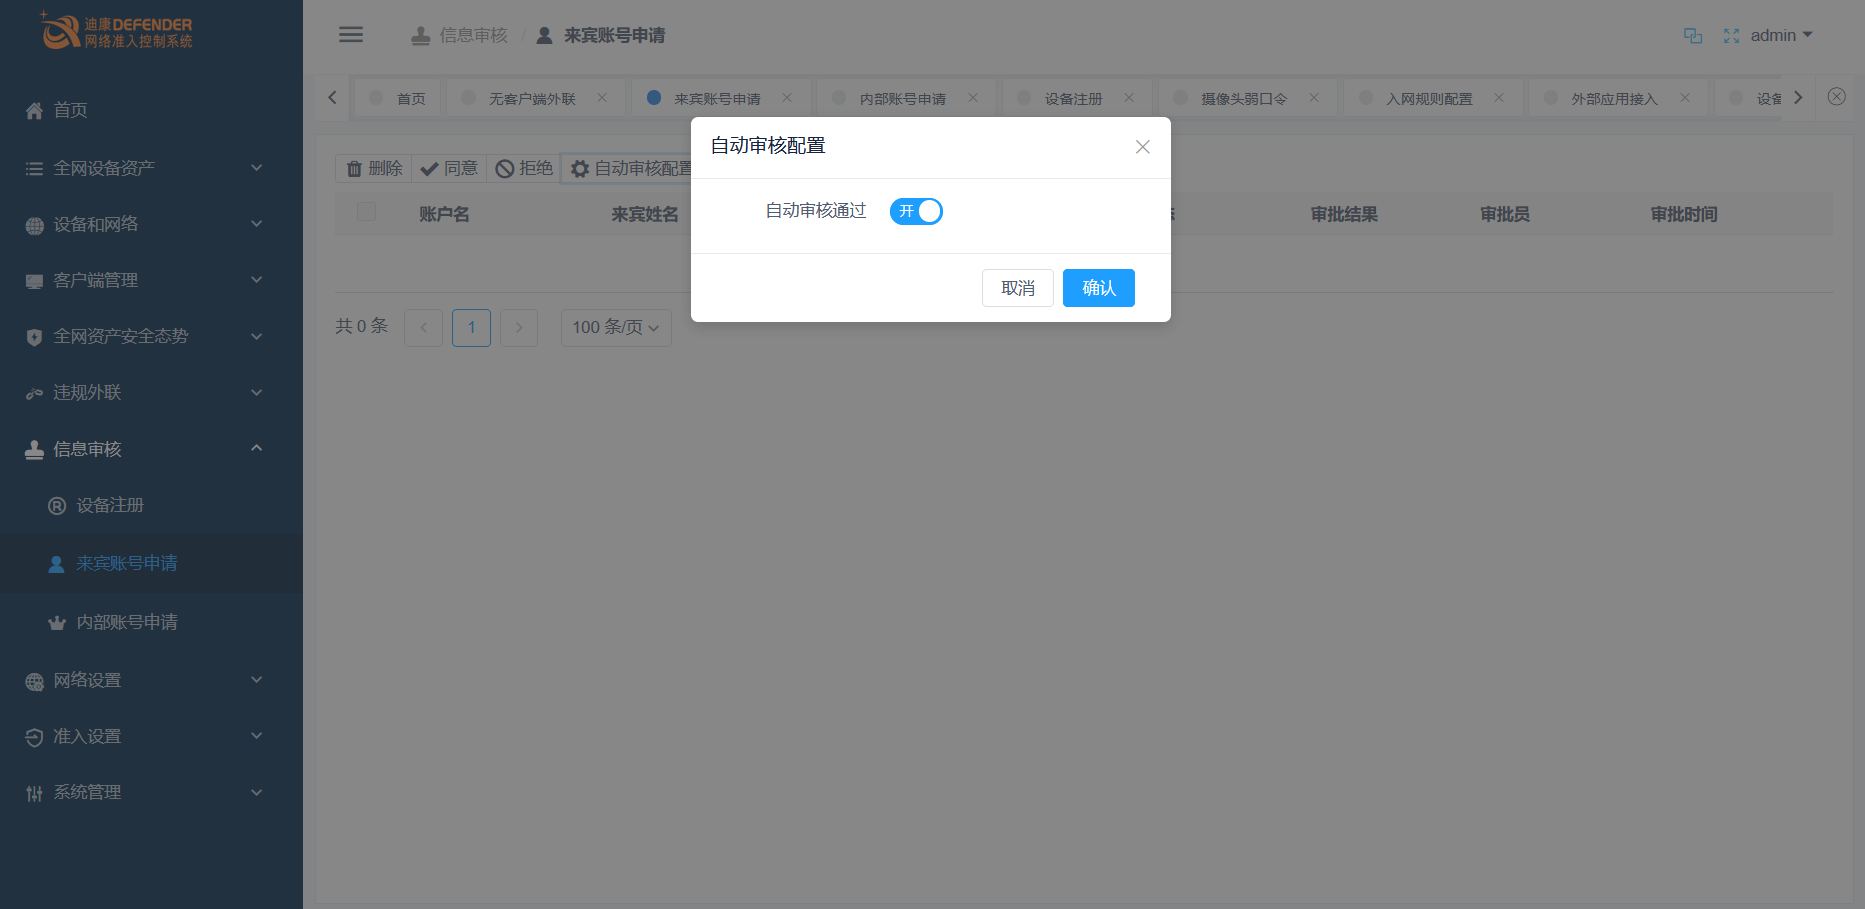
- **Web引导:**浏览器自动重定向至认证页面。
- **自助注册:**支持用户填写信息,管理员审批或自动审批入网。
- **灵活认证:**支持账号口令认证,时长自定义控制。
资产识别与权限控制
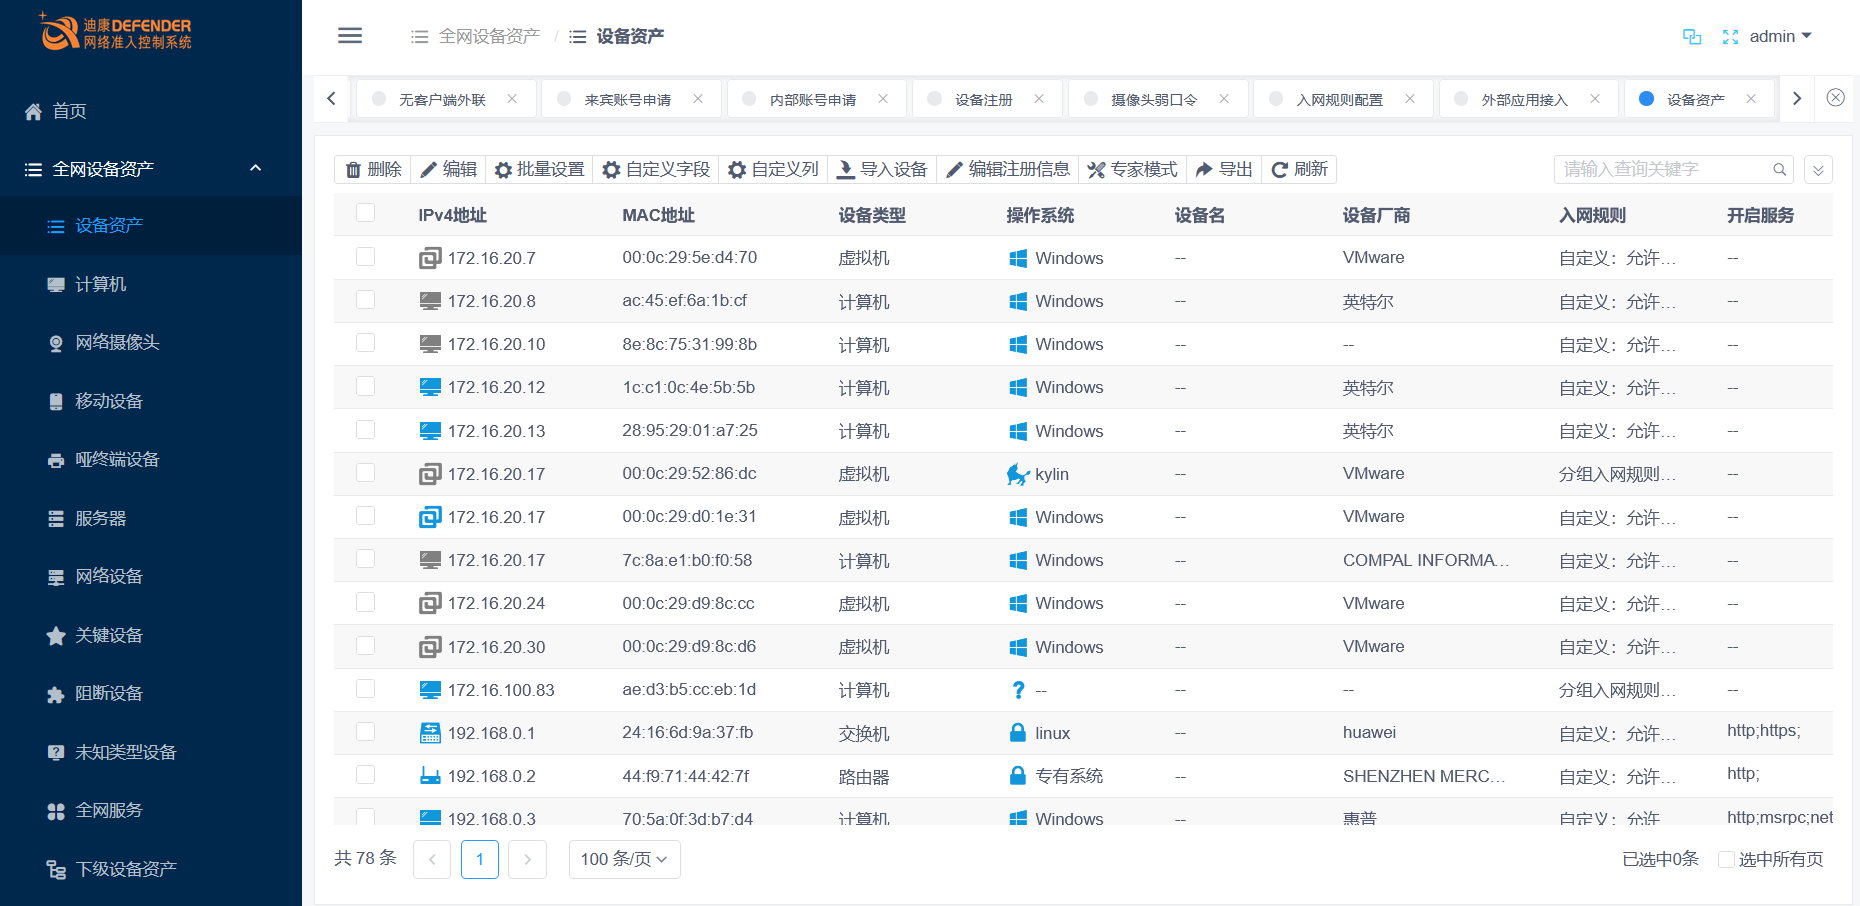
- **主动+被动扫描:**精准识别PC、移动终端、哑终端(打印机等)。
- **指纹识别:**获取操作系统、主机名、开放端口、接入交换机位置等信息。
- **防仿冒技术:**精确识别相同IP/MAC的非法克隆机。
- **秒级阻断:**发现非法设备立即进行网络隔离。
方案核心价值: 通过“身份可信、环境合规、行为可控”的三重保障,彻底解决内网边界模糊问题,让网络管理从“被动救火”转变为“主动防御”。