政府电脑存储大量机密信息,但多为明文分散存储。人员流动、U盘滥用及意识薄弱导致泄密风险极高。单纯依靠制度管理已无法满足安全需求。
TL;DR · 一句话总结
政府电脑存储大量机密信息,但多为明文分散存储。人员流动、U盘滥用及意识薄弱导致泄密风险极高。单纯依靠制度管理已无法满足安全需求。
本文要点
- 当前面临的安全挑战
- 明文存储隐患
- 权限管理缺失
- 移动介质失控
- 终端管理死角
- Defender 核心解决方案
- 单位内文件透明加密
- 控制内部公文二次扩散
当前面临的安全挑战
政府电脑存储大量机密信息,但多为明文分散存储。人员流动、U盘滥用及意识薄弱导致泄密风险极高。单纯依靠制度管理已无法满足安全需求。
明文存储隐患
文件均为明文存储,任何人均可随意拷贝和外发,缺乏技术层面的强制保护。
权限管理缺失
公文无法限定访问人员、打印权限及使用期限,越权访问时有发生。
移动介质失控
U盘等移动存储介质使用缺乏规范化管理,成为病毒传播和数据窃取的主要途径。
终端管理死角
电脑存放公文成为管理盲区,可任意打印和拷贝;个别人员保密意识不强,造成无意识泄密。
Defender 核心解决方案
核心策略: 通过驱动级加密技术,对数据源头进行控制。确保文件在单位内部“透明使用”,流出单位“乱码无效”。
单位内文件透明加密
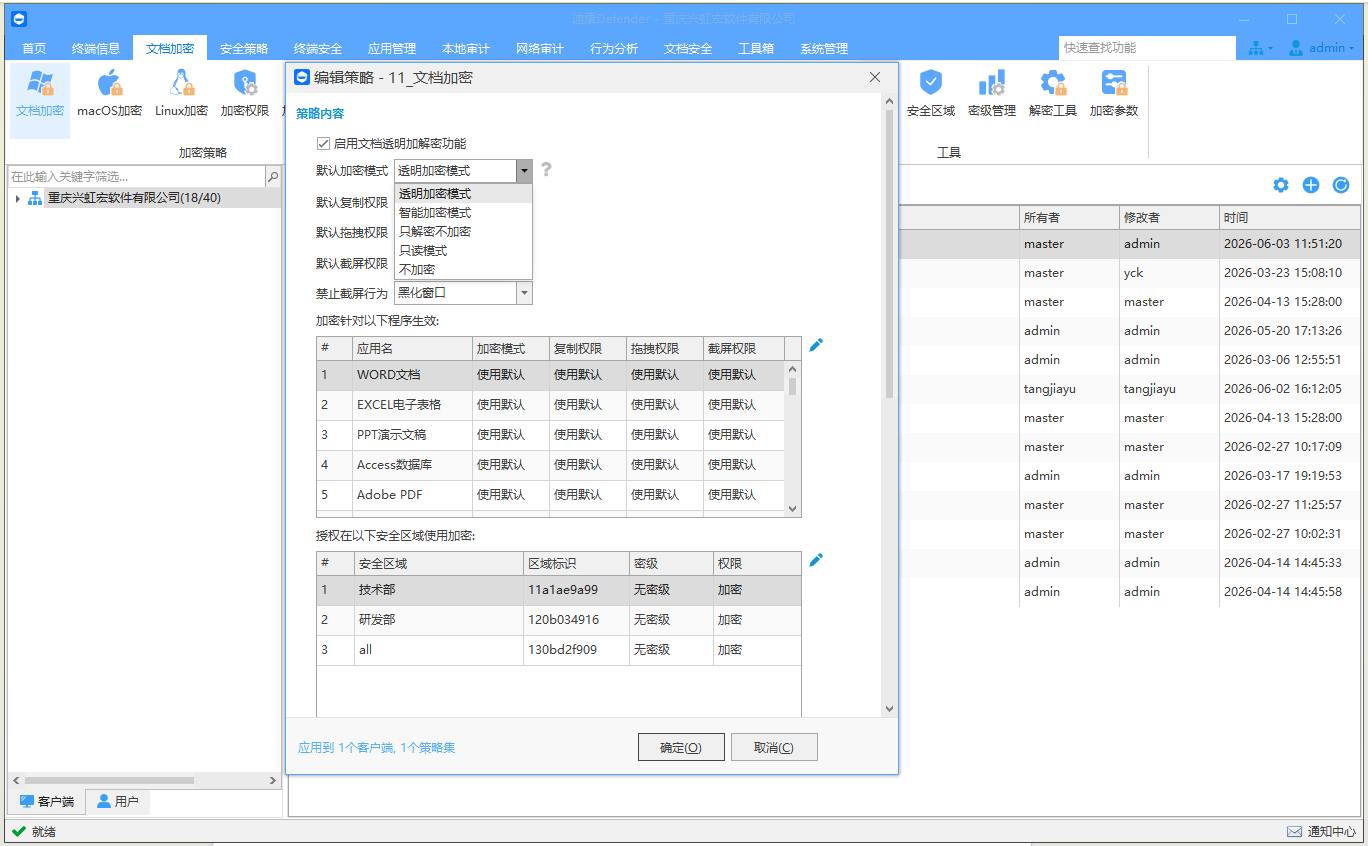
原理: 采用Windows内核的文件过滤驱动,实现透明加解密。
- 无感体验: 用户打开、编辑文件与平常一样,不产生临时文件,不影响速度。
- 对外失效: 加密文件若通过QQ、邮件、U盘流转至外部,打开时显示乱码,无法正常阅读。
控制内部公文二次扩散
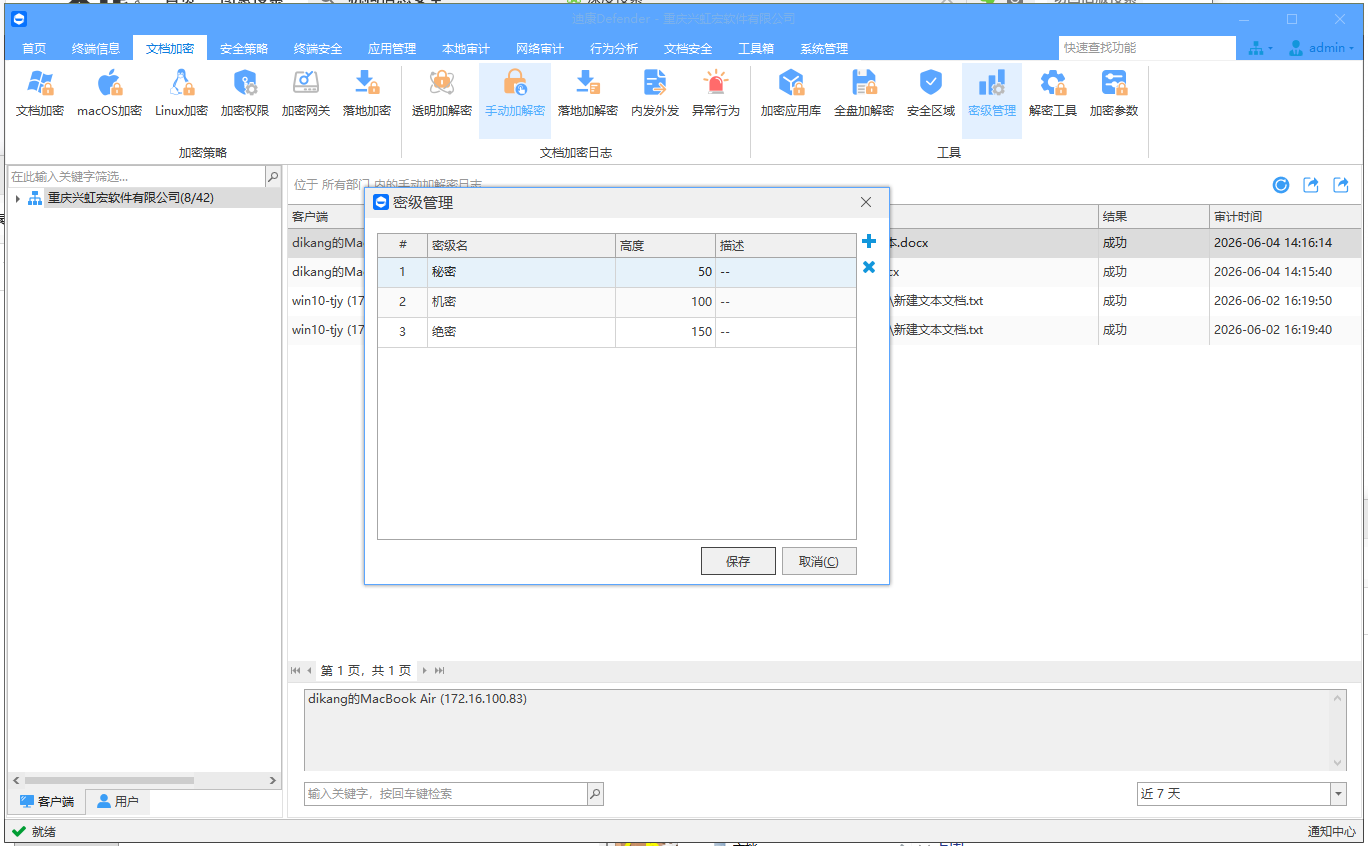
针对高密级公文,实施精细化的权限管控体系:
- 制作环节: 设定水印警示、公文密级、具体访问人员及期限。
- 访问环节: 身份认证后授权。支持禁止打印、截屏、复制、编辑,限制阅读次数,过期自动销毁。
- 回收环节: 经授权人员才有权将内部公文回收为原文。
电子文件的打印管理
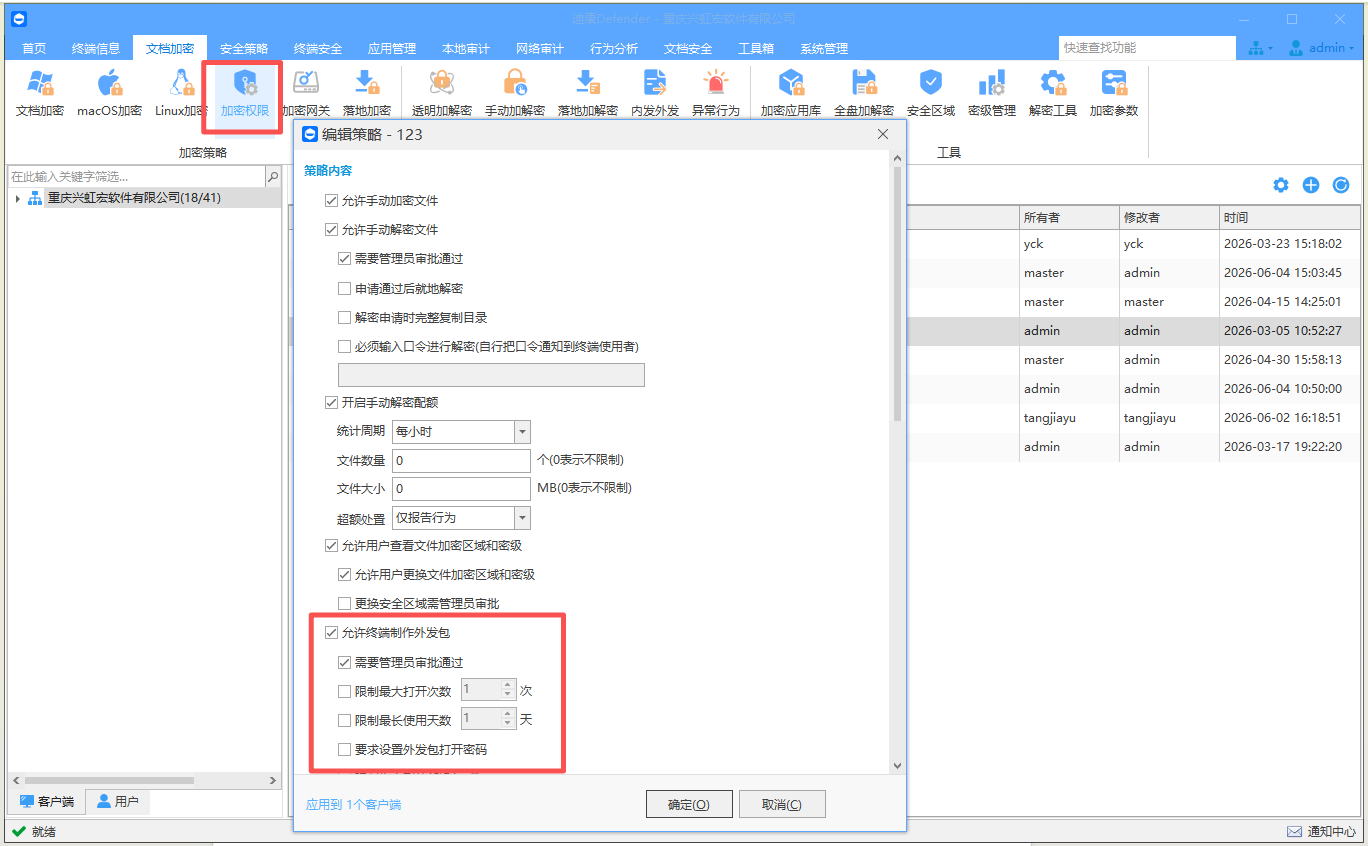
防止打印泄密行为,实现全流程管控:
- 事前控制: 严格限制打印权限和内容。
- 事中警示: 强制添加打印水印(包含用户名、时间等信息)。
- 事后追溯: 记录所有打印日志,便于泄密事件追踪。
跨单位交互安全 & 审计报表
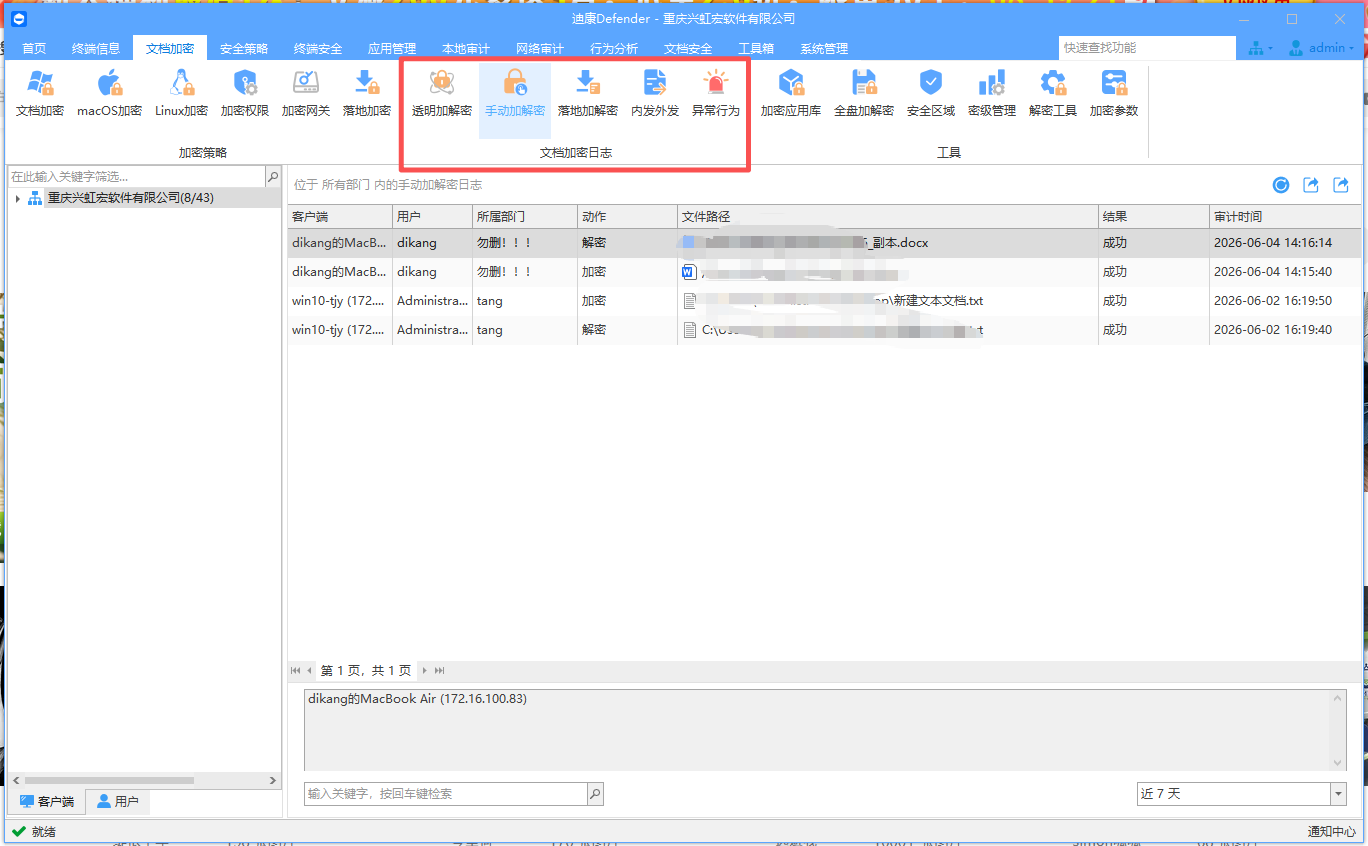
- 外发安全: 制作成受控的“外发文件”,指定接收方的电脑、人员和权限,通过专网发送,确保安全交互。
- 全程审计: 提供详细统计报表,实时回溯泄密全过程。监督、跟踪、记录所有办公人员的操作行为,规范员工行为。