2026年8月 解决方案 适用:政务内网 · 企业专网 · 涉密网络
- 一、专网安全核心痛点:违规外联已成最大隐患
- 二、软件三位一体防护体系:全场景封堵违规外联
- 1. 网络准入控制:卡死入网第一道关口
- 2. 全网资产智能测绘:全网设备一目了然
- 3. 一机多网终端客户端:终端侧无死角防护
- 4. 全场景违规外联实时监测处置
- 三、方案四大核心建设价值
- 结语
进不来、联不出、可追溯
2026年8月 解决方案 适用:政务内网 · 企业专网 · 涉密网络
一、专网安全核心痛点:违规外联已成最大隐患
政务内网、企业专网、涉密网络的核心生命线是 物理逻辑封闭隔离,但日常运维中各类违规外联行为防不胜防:
- 终端外联拦不住员工私插随身 WiFi、USB 无线网卡、手机热点,误插外网网线,一机双网随意切换,人为打破网络隔离屏障。
- 线路外联不可知网线错插交换机、外协单位私接路由、设备外带维修居家联网,隐蔽性极强,传统手段无法实时感知。
- 专网资产理不清终端、摄像头、交换机、打印机资产分散,IP/MAC/端口台账混乱,陌生设备随意入网,风险点位无法精准定位。
- 安全损失代价惨重一旦发生违规外联,极易造成核心敏感数据泄露、木马病毒跨网渗透,同时违反等保、保密合规要求,引发追责、处罚风险。
二、软件三位一体防护体系:全场景封堵违规外联
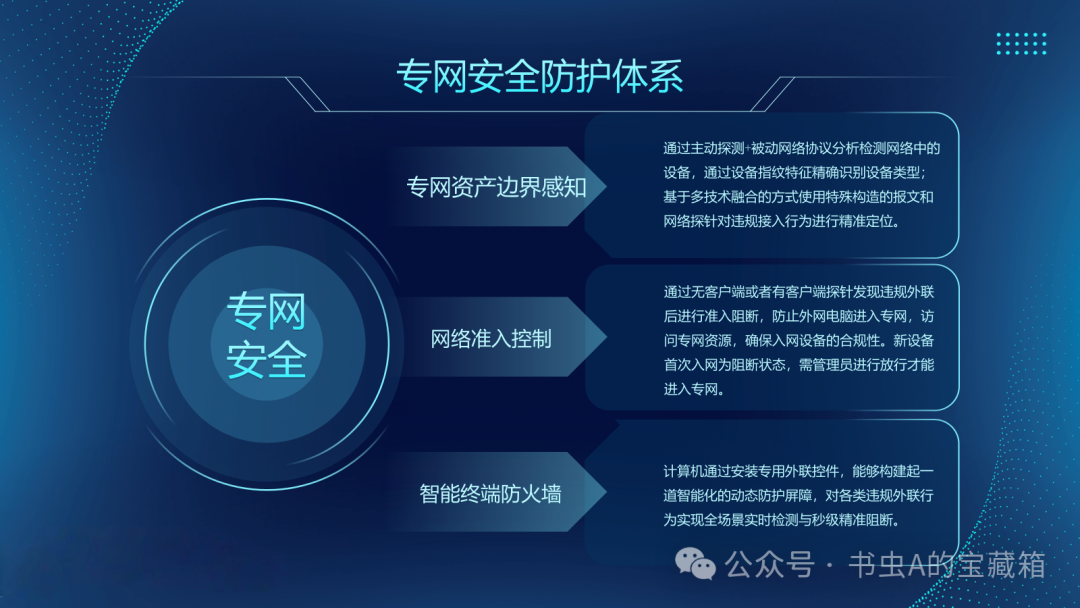
依托 视频专网准入系统 + 违规外联监测系统 + 一机多网检测系统 三套平台联动,构建 “进不来、联不出、可追溯” 纵深防御闭环,采用 「主动探测 + 被动流量分析」 双技术架构实现全网全域管控。
1. 网络准入控制:卡死入网第一道关口
- 新设备默认阻断入网必须完成资产备案、管理员后台放行后才可接入专网。
- 无客户端运维电脑、外来设备违规接入时系统自动切断访问权限,短信同步告警,从源头杜绝陌生终端入侵。
2. 全网资产智能测绘:全网设备一目了然
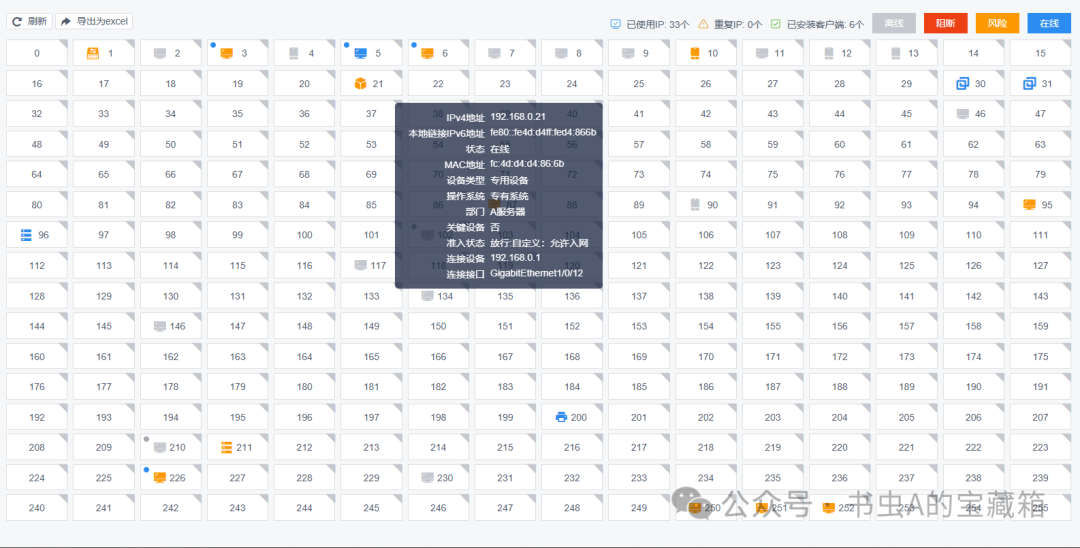
融合 ICMP/NDP 主动扫描、交换机 SPAN 流量镜像、数据流拆包解析 多重技术,内置超 50 种设备指纹库:
- 自动识别电脑、摄像头、打印机、交换机等全类型资产。
- 一键采集IP、MAC、操作系统、接入交换机端口、VLAN、在线状态。
- 可视化拓扑展示资产物理/逻辑位置清晰可见,快速定位风险终端,支撑资产盘点、故障排查、全生命周期管理。
3. 一机多网终端客户端:终端侧无死角防护
专网终端部署专用管控客户端,内置外联检测驱动,落地多重硬性管控:
- 硬件限制禁用无线网卡、USB 随身 WiFi、USB 对拷线、高危移动外设。
- 安全基线巡检自动核查系统漏洞、弱口令、未安装杀毒软件、违规运行程序。
- 毫秒级阻断检测到外联行为 0.8 秒内隔离网卡、锁定终端,内外网同步断开,仅管理员核验风险后才可恢复访问。
- 离网取证搭配外网取证服务器,留存外联日志、行为证据,满足事后追溯审计。
4. 全场景违规外联实时监测处置
覆盖全部高危外联场景,做到 实时发现、秒级拦截、自动上报、全程取证:
终端私开热点 / 无线网卡外联 网线错插内外网交换机 设备外带维修、居家跨网使用 外协单位私接路由、违规扩展子网 外来运维电脑私自接入专网
触发风险后系统 自动推送告警信息,后台留存完整行为记录,责任到人可追溯。
三、方案四大核心建设价值
-
筑牢安全防线,根除数据泄露风险
全程阻断内外网非法互通,切断病毒、黑客渗透通道,守住专网物理隔离底线,彻底规避核心业务数据外泄重大安全事故。
-
简化运维流程,大幅提升管理效率
自动化资产测绘、自动告警阻断、线上统一放行管控,替代人工线下逐台排查,减少网络安全运维人力与时间成本。
-
满足合规要求,规避追责处罚风险
贴合保密管理、网络安全等级保护相关规范,完整留存外联审计日志、设备准入台账,通过安全检查、专项督查无压力。
-
常态化安全管控,培育全员网络安全意识
系统硬性约束 + 违规告警公示双管齐下,让“内外网隔离是底线,违规连接即踩红线”落地执行,形成长效网络安全管理文化。
结语
专网安全容不得半点侥幸,违规外联防控必须做到 主动防御、全域覆盖、快速处置。软件专网违规外联安全加固方案,以三套系统协同联动打造一体化主动防护体系,为政务、企事业单位专网构建坚不可摧的网络安全屏障,共建网络安全,共享网络文明。