医院的网络架构相对来说比较复杂,各个业务系统之间紧密关联,数据共享也十分频繁,因此内部安全问题也是医院需要重点进行关注的地方;目前医院的安全能力仅仅只能抵御业界已知的网络攻击行为,既缺乏对资产对象自身风险的认知能力,又缺少对绕过边界防御的攻击威胁和新型威胁(如变种的病毒)的持续检测能力。导致医院对黑客发起的新型攻击“毫无察觉”“束手无策”,同时黑客也可能通…
- 医院内部安全问题严峻
- 海量告警事件难处置
- 缺乏完善的流程与机制支撑
- 缺少信息共享机制,威胁联动处置
- 缺少全局安全态势,辅助安全决策
栏目:解决方案
建设背景
在当前网络安全形势日趋严峻和网络攻防实战常态化的背景下,新型攻击手法、攻击技术层出不穷,隐秘高效的自动化攻击也越来越多,以安全合规建设为目标的静态、被动网络防御体系往往力不从心。医院当前的防护体系缺乏针对未知攻击、隐蔽攻击的高级威胁检测能力,不能对流量进行深度解析,不能发现潜伏在其中的各种安全威胁,一旦发生网络安全事件甚至没有审计数据以供回溯。对医院网络安全的智能感知能力不能预判相关的威胁,不能进行有效数据取证与责任判定。因此医院有必要建设一套安全态势感知体系,实现对医院网络中流量数据、日志数据进行多维度关联分析,提高整个医院安全防护体系的安全态势感知预警能力和安全合规水平,最大程度防范以及降低外部攻击所引起的组织声誉、重大的经济损失和政治影响。
现状分析

医院内部安全问题严峻
医院的网络架构相对来说比较复杂,各个业务系统之间紧密关联,数据共享也十分频繁,因此内部安全问题也是医院需要重点进行关注的地方;目前医院的安全能力仅仅只能抵御业界已知的网络攻击行为,既缺乏对资产对象自身风险的认知能力,又缺少对绕过边界防御的攻击威胁和新型威胁(如变种的病毒)的持续检测能力。导致医院对黑客发起的新型攻击“毫无察觉”“束手无策”,同时黑客也可能通过内部跳板,进行横向之间的安全渗透,导致多个服务器资产遭到损害。

海量告警事件难处置
目前医院内部已经先后部署了包括防火墙、杀毒软件、日志审计、入侵防御等十余个安全设备,并且来自多个品牌。各类安全设备每日产生大量的安全日志和事件告警,对于医院目前的网络安全管理而言,医院信息管理员在进行日常安全管理工作很容易陷入海量的安全告警信息中,带来巨大的分析与维护工作量,从而无法抽出额外的精力关注医院安全更高层次的工作。因此如果没有集中、统一、智能、可靠的安全事件处理与管理中心,未来医院的网络安全管理工作将难以持续,价值凸显面临较大挑战。

缺乏完善的流程与机制支撑
医院网络安全工作虽然在安全技术能力取得较高成就,但依然面临安全流程机制的缺失,缺乏完善的流程机制,导致各类安全问题出现后,缺乏有效处理办法及机制,造成发现风险无法处置的窘境,面临由谁处置、如何处置、怎么处置等难题,安全处置工作存在机制流程的保障;同时网络安全工作涉及多方参与,流程与机制的缺失,也让安全运维工作的协同处置没有办法有效地进行梳理。使得安全建设失去应有价值,给予了安全威胁充分的蔓延时间,扩大了安全风险对医院信息化资产的影响范围。
-
缺少信息共享机制,威胁联动处置
医院现有安全设备来自不同品牌,各设备间存在“设备墙”,安全信息割裂,导致医院安全防御体系中设备协同联动能力缺失。当发生恶意攻击事件时,各安全设备间无法及时同步安全信息,并且在威胁的定位、分析、取证、闭环处置等维度均存在缺失;同时针对高级威胁无法有效识别,当威胁不断升级,仅依靠边界层面部署的安全设备的静态规则无法有效检测APT攻击、变种病毒和0day攻击;另外发现威胁后无法实现快速处置,无法通过自动化方式进行威胁处置,致使安全闭环难以形成。
-
缺少全局安全态势,辅助安全决策
医院当前网络安全建设已取得一定成效,但依然缺乏有效的网络安全监测预警手段。目前医院的网络安全体系在安全信息采集整合分析能力不足,现有的安全体系不能实时掌握医院整体安全态势,不能对流量进行深度解析,不能发现潜伏在其中的各种安全威胁,不能从不同维度展示医院网络安全态势,也不能支撑不同范围的网络空间安全决策分析,无法快速直观为医院各层次决策人员提供决策分析依据。因此如何基于医院网络环境中产生的海量流量数据与日志数据展开有效分析,有效识别各种风险、威胁、漏洞、攻击等,将信息安全工作前移,及时研判、预警、识别安全风险成为医院网络安全工作中的关键。
技术架构
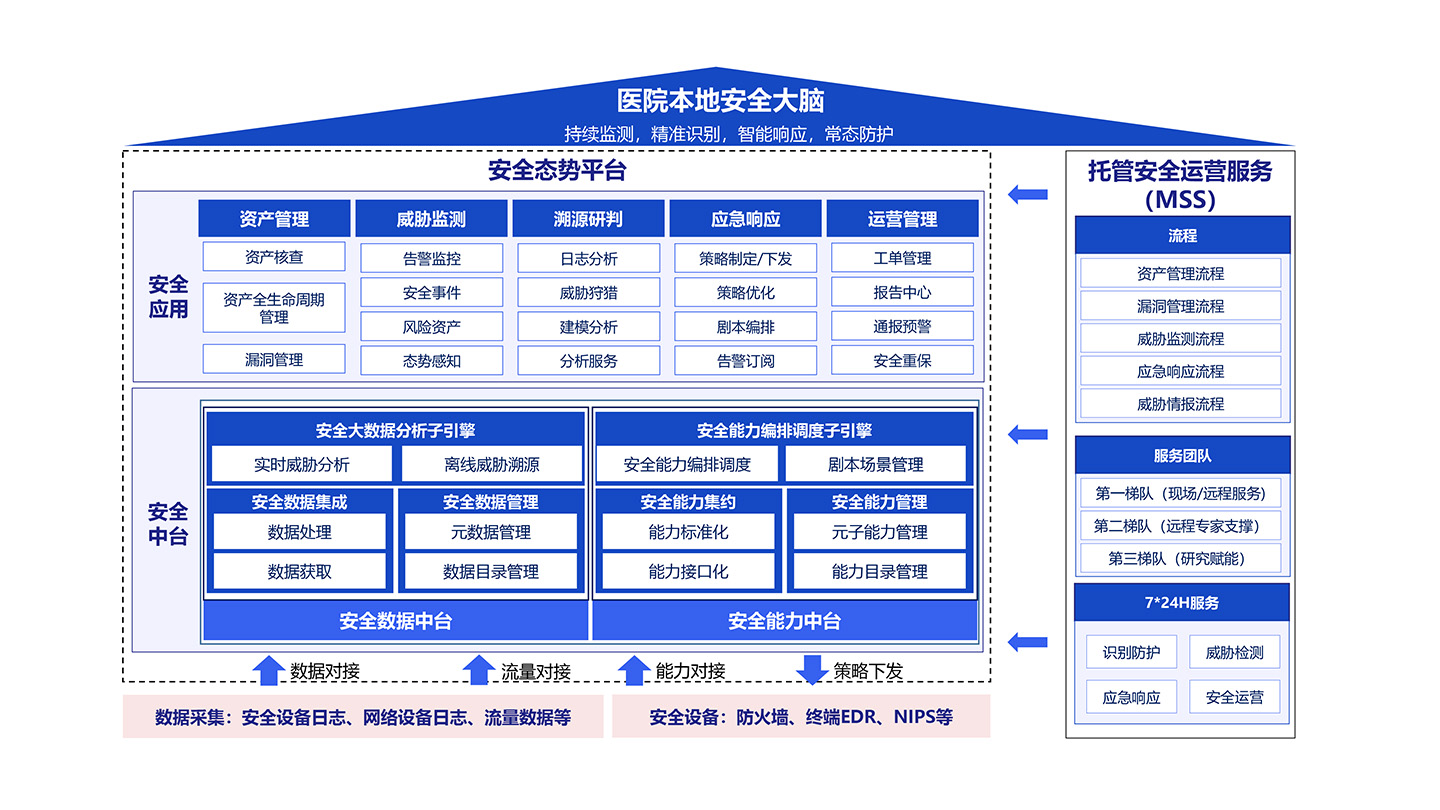
方案架构
基于大数据分析技术,对医院安全设备日志数据、流量数据展开深层次、多维度分析,对医院网络安全综合态势进行全方位多维度呈现,最终实现医院全网网络安全态势可见、风险威胁可知、应急处置高效的态势感知平台系统。 借助第三方专业安全厂商安全托管服务MSS针对医院资产网络安全提供全生命周期的安全保障能力,以医院数字资产为核心、以安全事件管理为关键流程、采用安全域划分的思想、建立一套实时的资产风险模型,协助医院管理人员进行事件分析、风险分析、预警管理和应急响应处理,确保安全威胁得到落地、闭环。 医院安全态势感知体系解决方案由两部分组成,第一部分为部署在医院本地端的安全态势感知平台,另一部分为云端的安全托管运营服务MSS。通过线上服务与线下平台相结合,提供安全持续运营能力,安全威胁先发现、先研判、先处置。
部署示意图
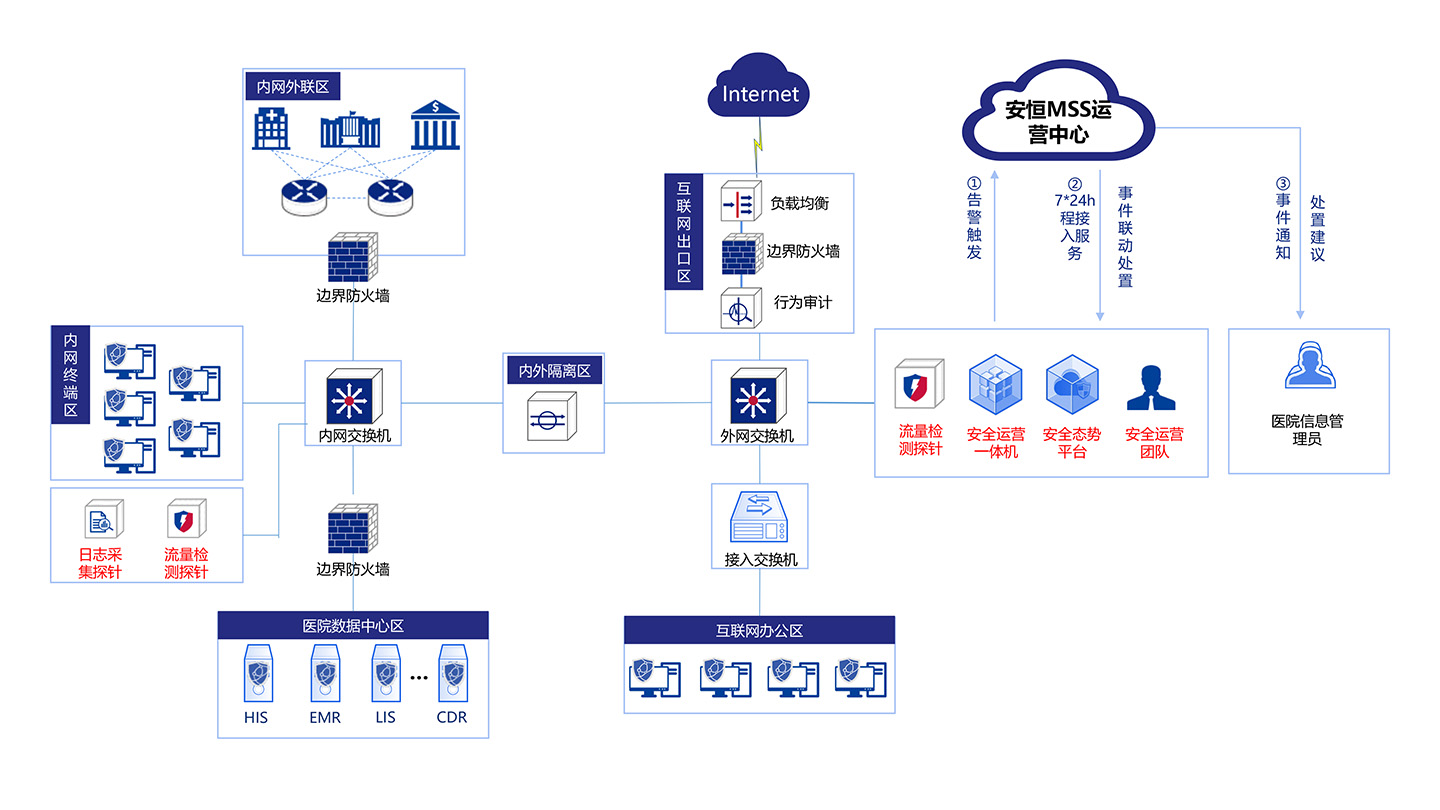
架构说明
-
医院本地端的安全态势感知平台
-
云端的安全托管运营服务MSS
-
 : 安全态势感知平台的部署架构如图所示,设备部署要求和位置如下:
> **1.****在****核心机房部署态势感知平台:**用于分析流量采集探针和日志采集探针的分析结果,同时与云端安全托管运营服务MSS配合,作为MSS安全信息来源,面向医院提供整体安全闭环管理; > **2.****部署日志采集探针:**用于收集各种类型的资产日志信息,包括但不限于部署在医院网络中的网络安全产品、服务器、数据库、中间件等; > **3.****部署流量采集探针:**在医院网络核心交换节点(包括互联网出口和数据中心出口)分别部署流量采集探针,用于采集医院内部的流量数据。 -
 : 安全托管服务团队借助医院部署的安全态势感知平台提供安全数据支持,以标准化管理流程集中研判、快速预警、统一指挥、紧急处置、追查反制等策略和措施,协助医院实现安全威胁事前预警、事中监控、事后响应,快速规范化解决安全问题,力求安全问题闭环管理,持续迭代提升和输出整体安全能力,最大可能地保障业务安全运行。
> **1.人员保障:**提供7\*24H安全托管服务,云端专家协助医院管理人员做好资产发现、漏洞确认、漏洞复测、威胁分析、威胁响应等工作。通过线上与线下服务协同,帮助医院完成安全运营工作。

> **2.流程制度保障:**以医院网络中部署安全运营一体机为依托,对外:对接云端安全托管运营服务中心,作为安全态势感知平台与云端的媒介,确保告警数据加密上传到云端做进一步分析研判。对内:通过资产发现与管理流程、漏洞通报流程、事件管理流程完成资产从风险发现到处置闭环。

> **3.技术保障:**以安全运营一体机为依托,提供三个核心能力:

> > a、本地+云端多引擎资产发现能力;

> > b、本地+云端漏洞扫描能力,“漏洞+V”,“漏洞+优先级”;

> > c、借助医院本地已部署安全态势感知平台,通过规则关联分析、情报关联分析、威胁狩猎等实现高效检测。