栏目:客户案例 企业 ENTERPRISE 上海某制造业勒索病毒应急响应案例 阅读量: 一、项目背景 22年10月,该客户紧急联系安恒信息,客户网络内部出现勒索病毒事件,请安恒协调安全专家、安全设备紧急支持,找出被感染的原因,评估被感染的范围,锁定病毒,保障。 二、应急响应过程 10月17日14时20分,安恒安服人员收到客户通知,XX系统发生了勒索病毒安全…
TL;DR · 一句话总结
栏目:客户案例 企业 ENTERPRISE 上海某制造业勒索病毒应急响应案例 阅读量: 一、项目背景 22年10月,该客户紧急联系安恒信息,客户网络内部出现勒索病毒事件,请安恒协调安全专家、安全设备紧急支持,找出被感染的原因,评估被感染的范围,锁定病毒,保障。 二、应急响应过程 10月17日14时20分,安恒安服人员收到客户通知,XX系统发生了勒索病毒安全…
本文要点
- 企业 ENTERPRISE 一、项目背景 二、应急响应过程 三、事件复盘 勒索病毒通用应急处理方法
栏目:客户案例
企业
ENTERPRISE
上海某制造业勒索病毒应急响应案例
一、项目背景
22年10月,该客户紧急联系安恒信息,客户网络内部出现勒索病毒事件,请安恒协调安全专家、安全设备紧急支持,找出被感染的原因,评估被感染的范围,锁定病毒,保障。
二、应急响应过程
- 10月17日14时20分,安恒安服人员收到客户通知,XX系统发生了勒索病毒安全事件,需要前往现场协助应急。
- 10月17日16时,现场应急工作随即展开,目标以业务恢复优先。
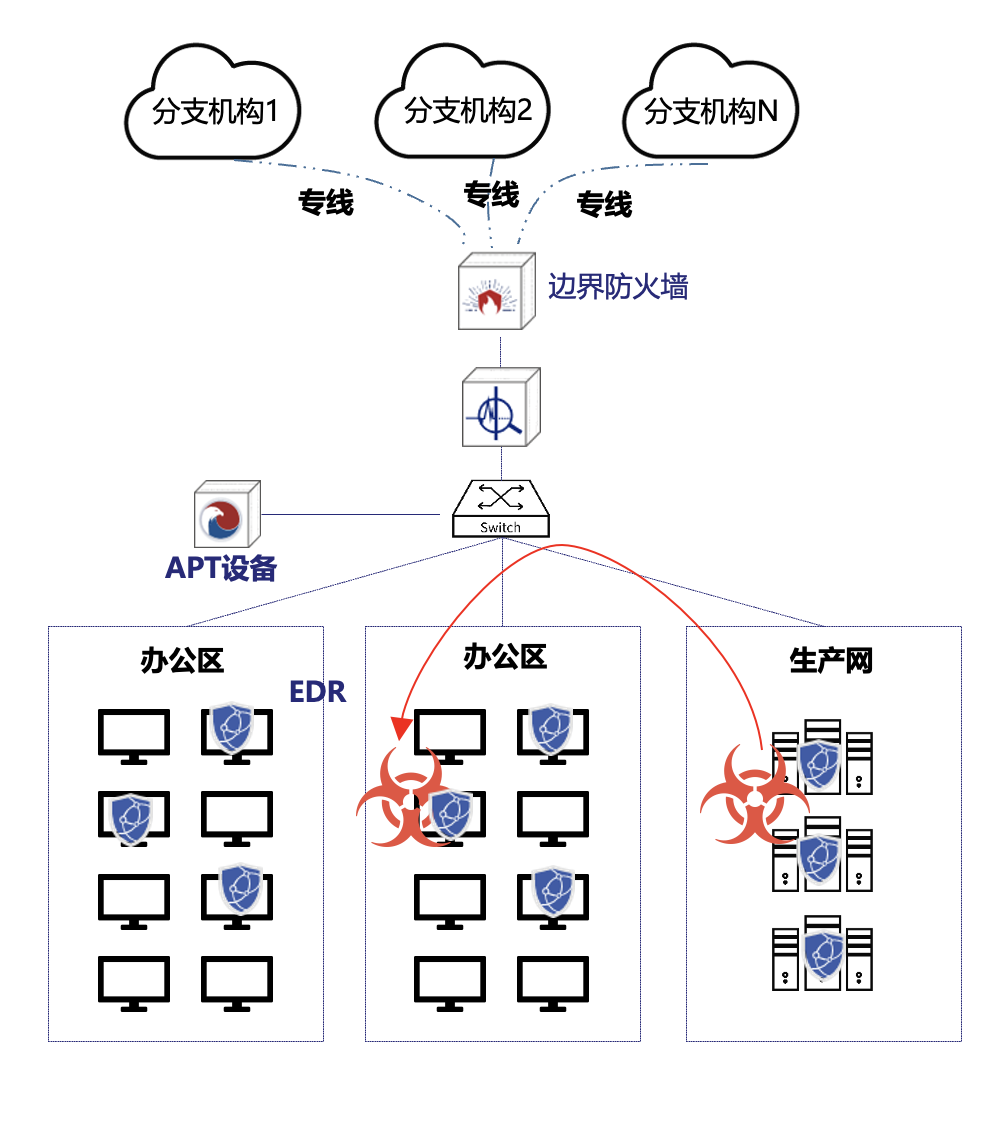
- 10月17日-10月24日,安恒信息紧急展开应急响应,内容包括攻击取证系统漏扫、补丁加固,安全产品临时加固(APT、EDR、日志审计)等相关内容。在此期间,通过APT设备监测到区域网段中均存在大量的恶意域名回连情况,EDR设备扫描出数十个终端存在恶意文件,病毒查杀。
- 10月24日 2:00,勒索邮件约定时间截止,未发生因勒索病毒造成的二次攻击事件,应急工作暂告一段落。
三、事件复盘
由于现场不具备应急溯源的条件。根据已知线索,推测攻击者的攻击路径如下:攻击者通过web漏洞攻击,拿下分支机构网络,通过利用EXSI通用漏洞对内网中的其他机器进行攻击,获取服务器权限,实施勒索。进一步渗透至总部数据中心,最终对全国内部网络造成影响。
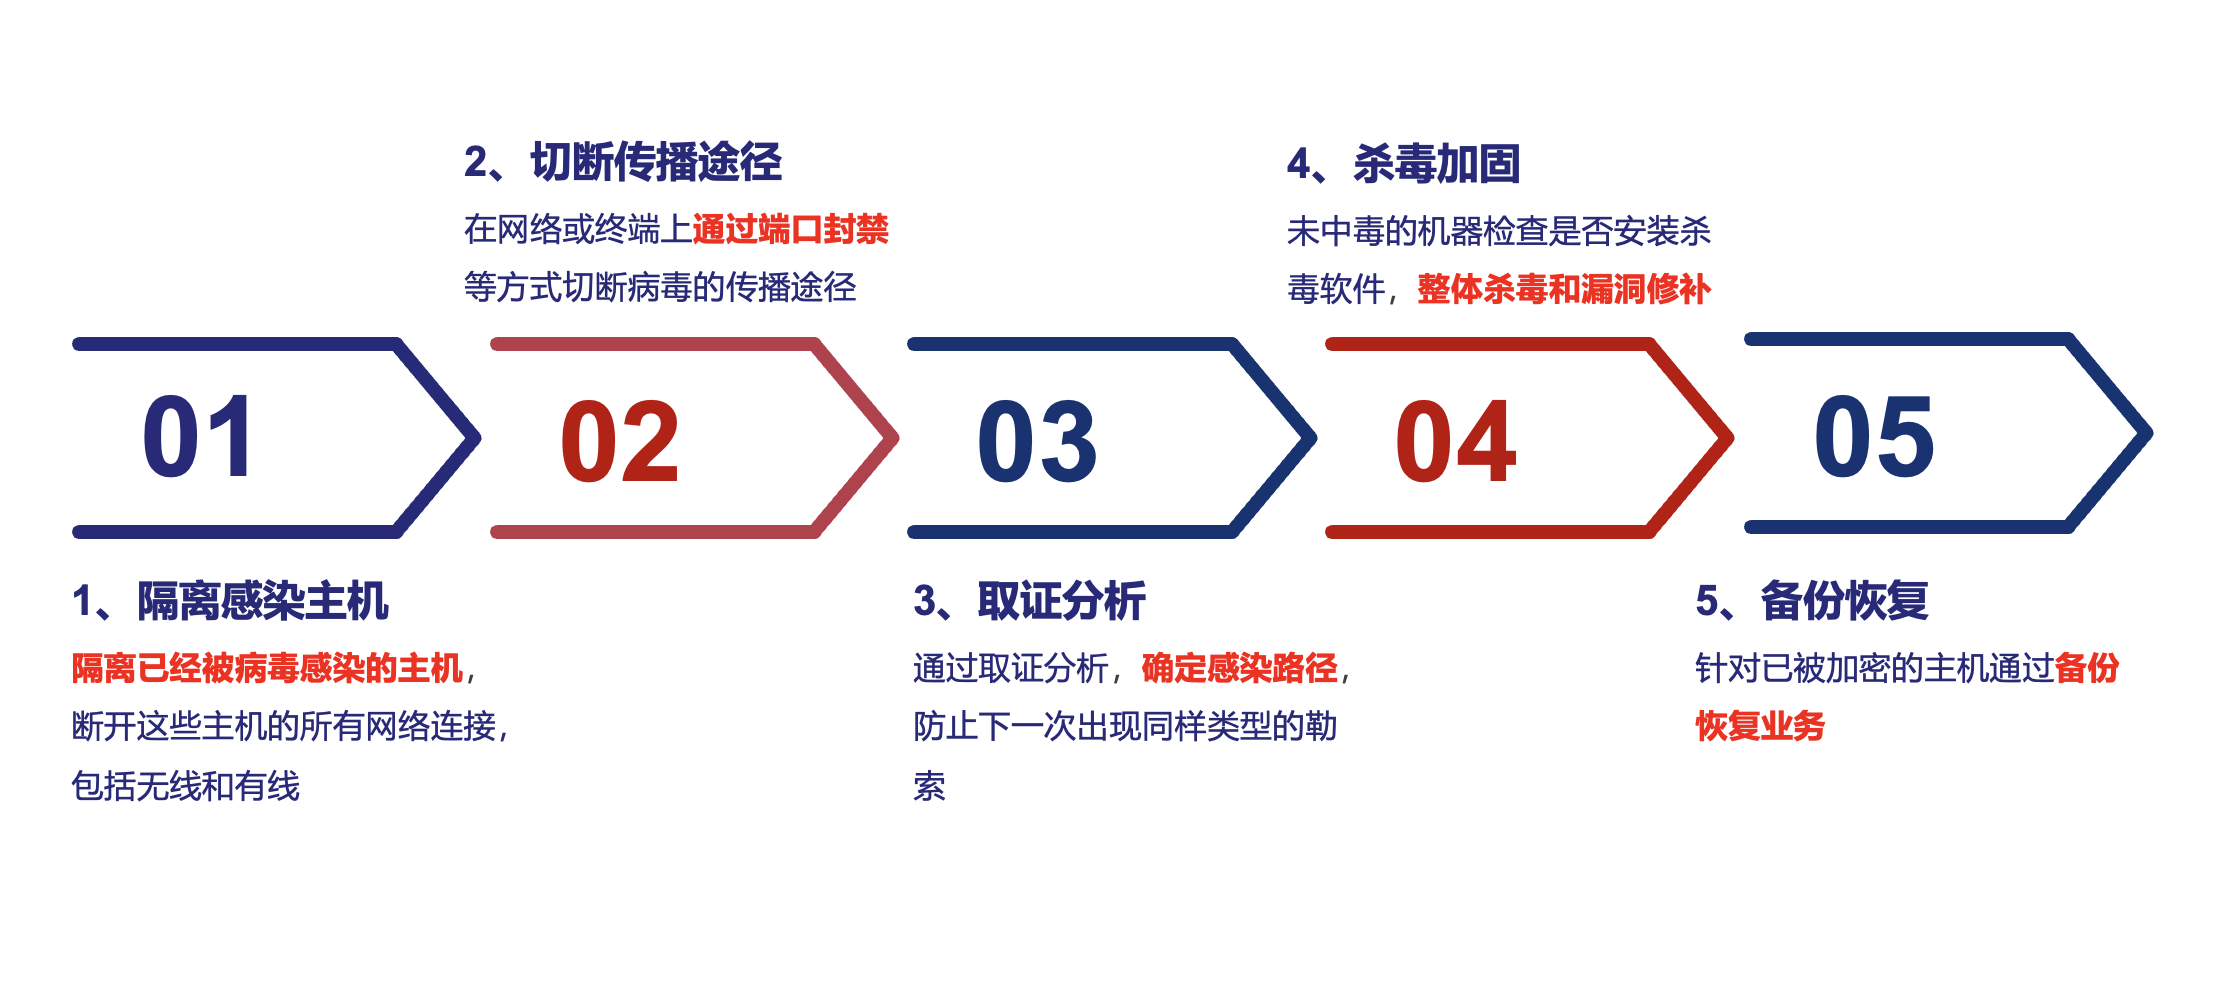
勒索病毒通用应急处理方法