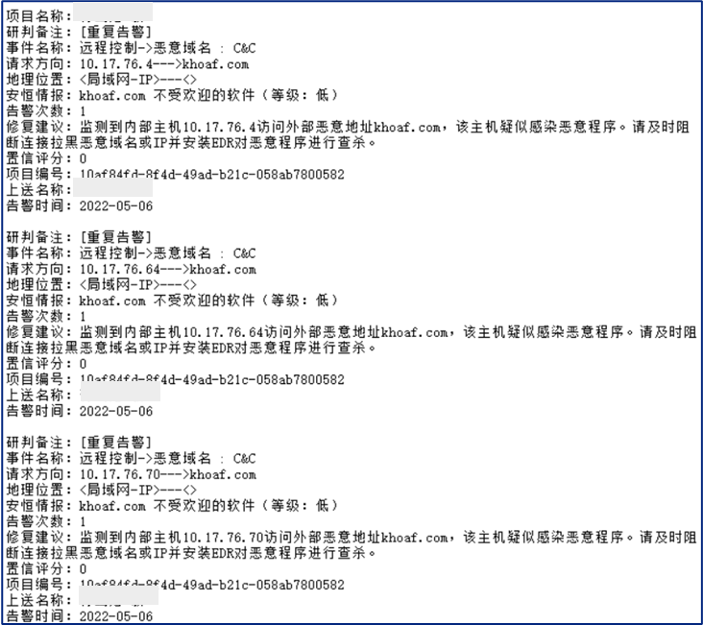
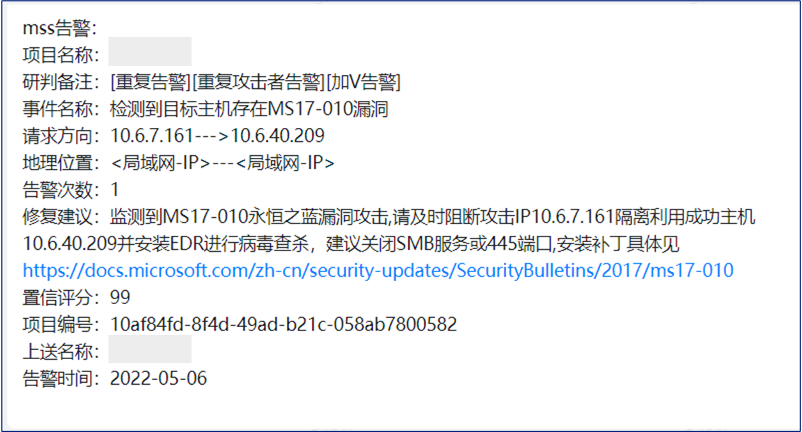
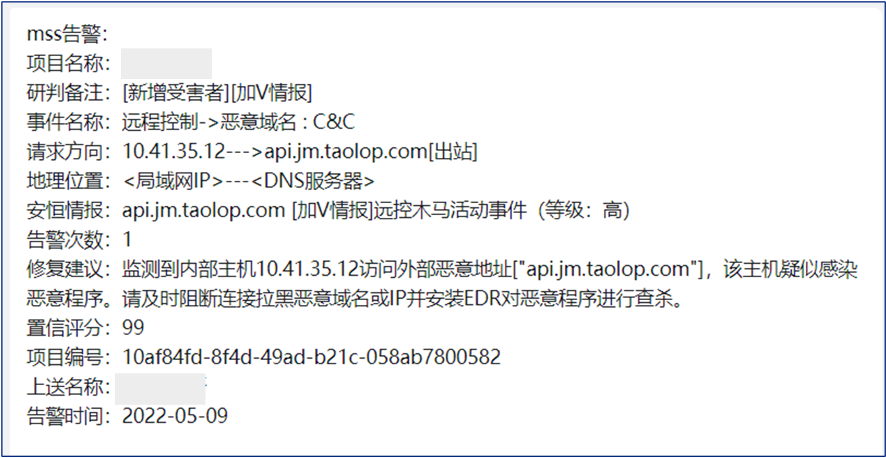
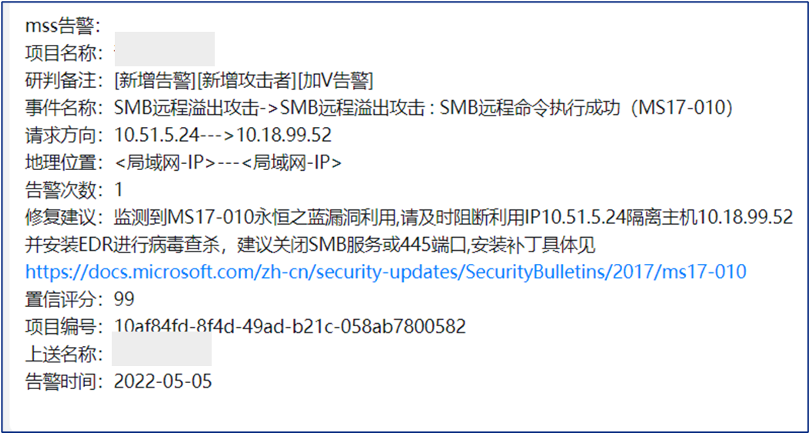
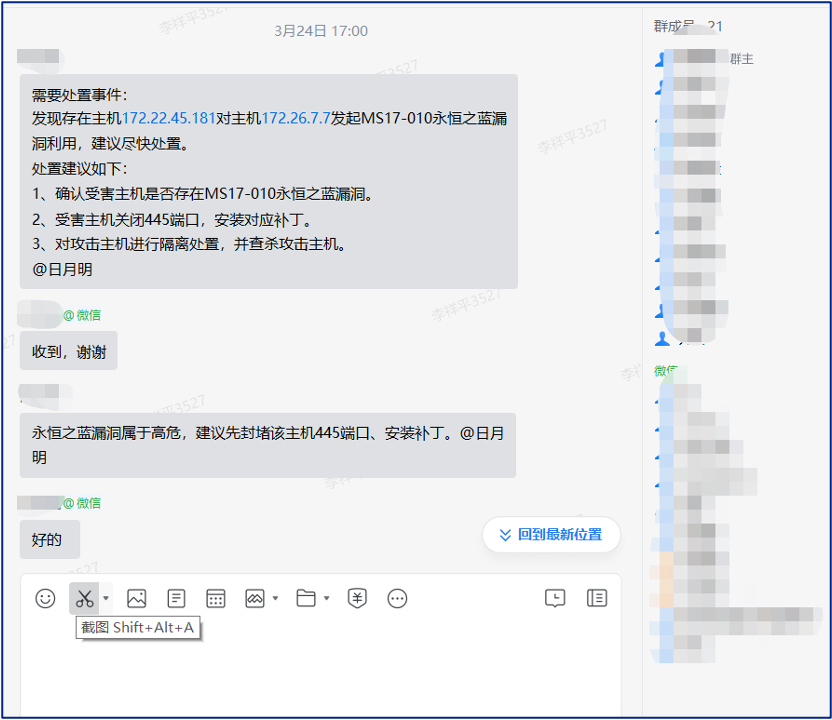
浙江某国企,运维人员发现多个资产被远程控制,并且受到“MS17-010永恒之蓝漏洞攻击”,联系安恒安全运营专家即时通知客户并协助客户进行恶意IP阻断、漏洞修复、EDR病毒查杀及安全加固,服务至今,未再次产生被勒索事件。
TL;DR · 一句话总结
浙江某国企,运维人员发现多个资产被远程控制,并且受到“MS17-010永恒之蓝漏洞攻击”,联系安恒安全运营专家即时通知客户并协助客户进行恶意IP阻断、漏洞修复、EDR病毒查杀及安全加固,服务至今,未再次产生被勒索事件。
本文要点
- 企业 ENTERPRISE 相关推荐
栏目:客户案例
企业
ENTERPRISE
浙江某国企勒索处置案例
浙江某国企,运维人员发现多个资产被远程控制,并且受到“MS17-010永恒之蓝漏洞攻击”,联系安恒安全运营专家即时通知客户并协助客户进行恶意IP阻断、漏洞修复、EDR病毒查杀及安全加固,服务至今,未再次产生被勒索事件。